
测评EA这三年,被问得最多的问题就是:我的源码怎么保护。今天不站队,就把市面上常见的几种保护方式摊开聊聊,各自能防住谁、防不住谁。
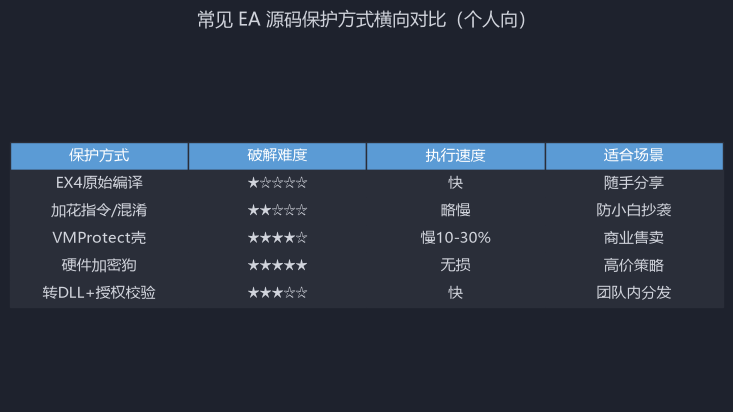
最基础的就是EX4原始编译。MT4编译出来的EX4本身就带一层编译保护,普通人确实没法直接看到源码,但早就有成熟的EX4反编译工具,对有经验的人来说这层基本是透明的。适合场景:随手分享、不涉及商业利益。
进阶一点是加花指令和代码混淆,把源码结构打乱,反编译出来也是一堆乱麻,可读性极差。破解难度上去了一档,执行速度略慢但不明显。适合防小白抄袭和二次倒卖,成本也低。
再往上就是VMProtect这类虚拟机壳,把关键逻辑虚拟化,逆向难度指数级上升,代价是执行效率下降10%到30%,对高频剥头皮策略有明显影响。商业售卖的基本都用这路。
最硬的是硬件加密狗,策略跑起来必须插狗,反向成本高到不值得,执行无损,但采购和维护成本也高,一般是高价策略或者机构在用。
转DLL加授权校验是折中方案,核心算法藏进DLL,配账号和到期校验,团队内部分发很好用。
说句实话:只要代码在别人机器上跑,就没有绝对防得住的保护,只有“破解成本高于收益”的相对安全。我的建议是,普通玩家用混淆就够了,别在保护上花超过策略本身价值的钱。真正核心的逻辑,放在服务端比什么都强。


